全网 5314 个 Jev 案例大起底:大家都在用它干什么?谁能真正赚到钱?
发布时间:2026-09-25
通俗科普:清洗分析全网 9 大站点 5314 条案例后的惊人发现——过半案例集中在安全门禁(20.6%)、动作控制(19%)与任务路由(12.1%)。看 Jev 如何把昂贵的“抽样抽检”变成人人用得起的“全量扫描”,以及为什么已有工作流的企业才是最大赢家。
第 1 步
数据大起底:清洗 5314 条记录后,浮出水面的真实世界
Jev 发布短短两周就刷屏全网,有人说它是未来范式,也有人说它只是个便宜分类器。为了搞清楚大家到底在怎么用,锦秋研究团队清洗了 9 个公开汇总站的 5314 条原始数据,多级去重后锁定了 1912 个核心真实应用与 1531 个公开代码仓库。数据证明:Jev 既不是全能神器,也不是玩具,而是一个被精准安置在关键流程上的“高频做题家”。
第 2 步
过半应用只干三件事:门禁、按键和分流
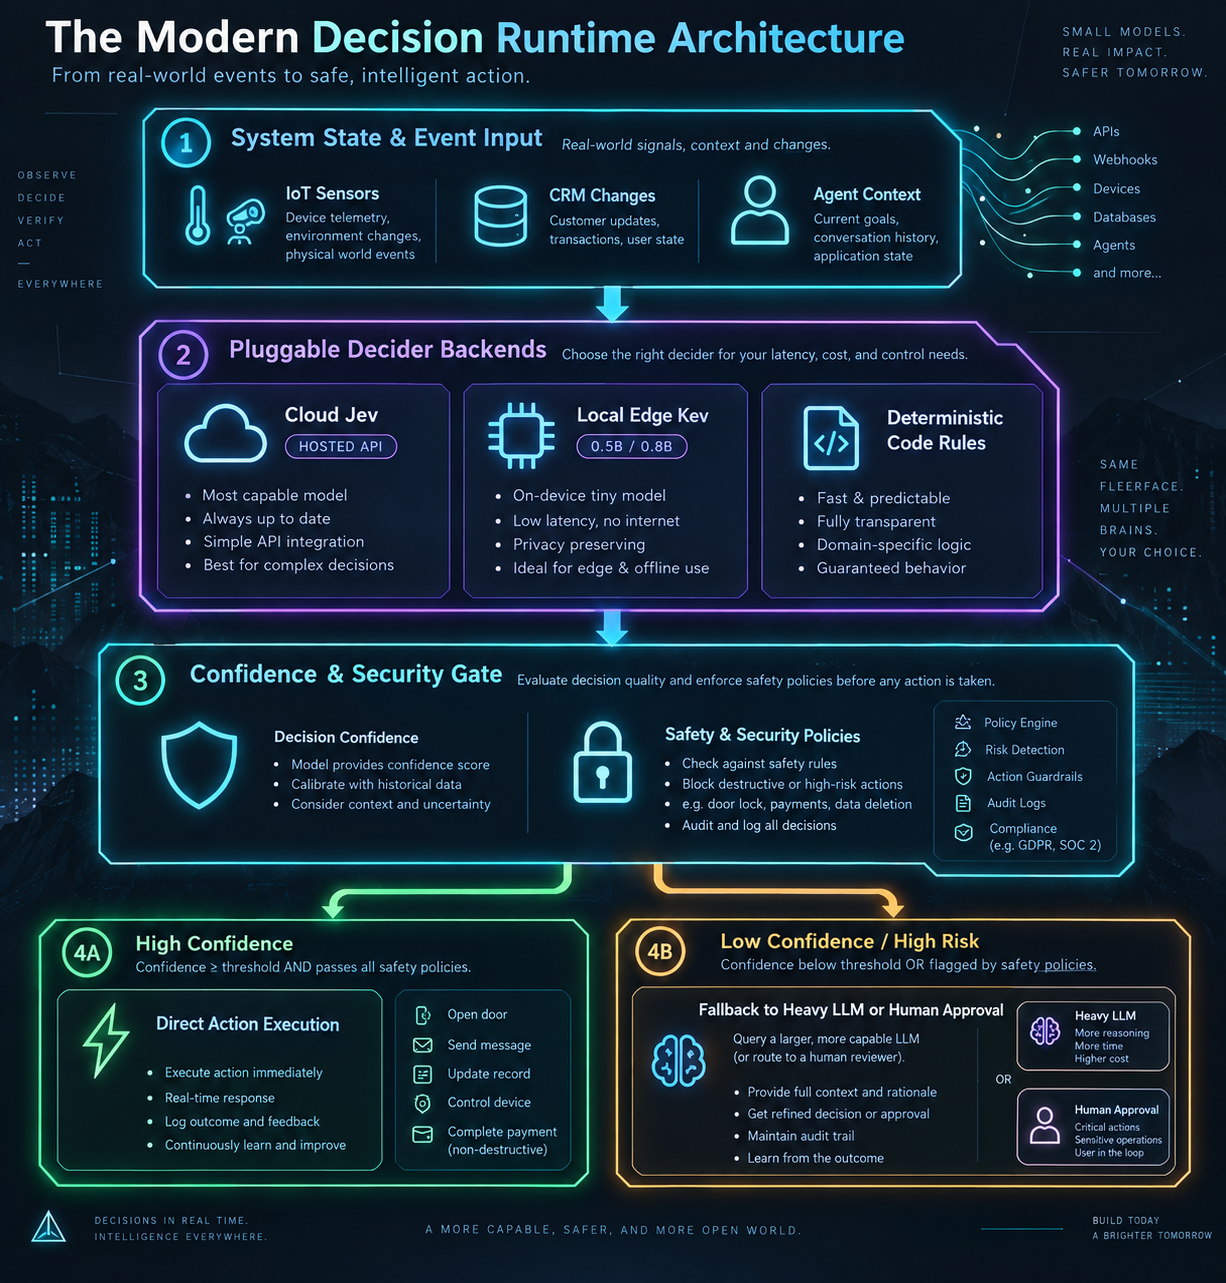
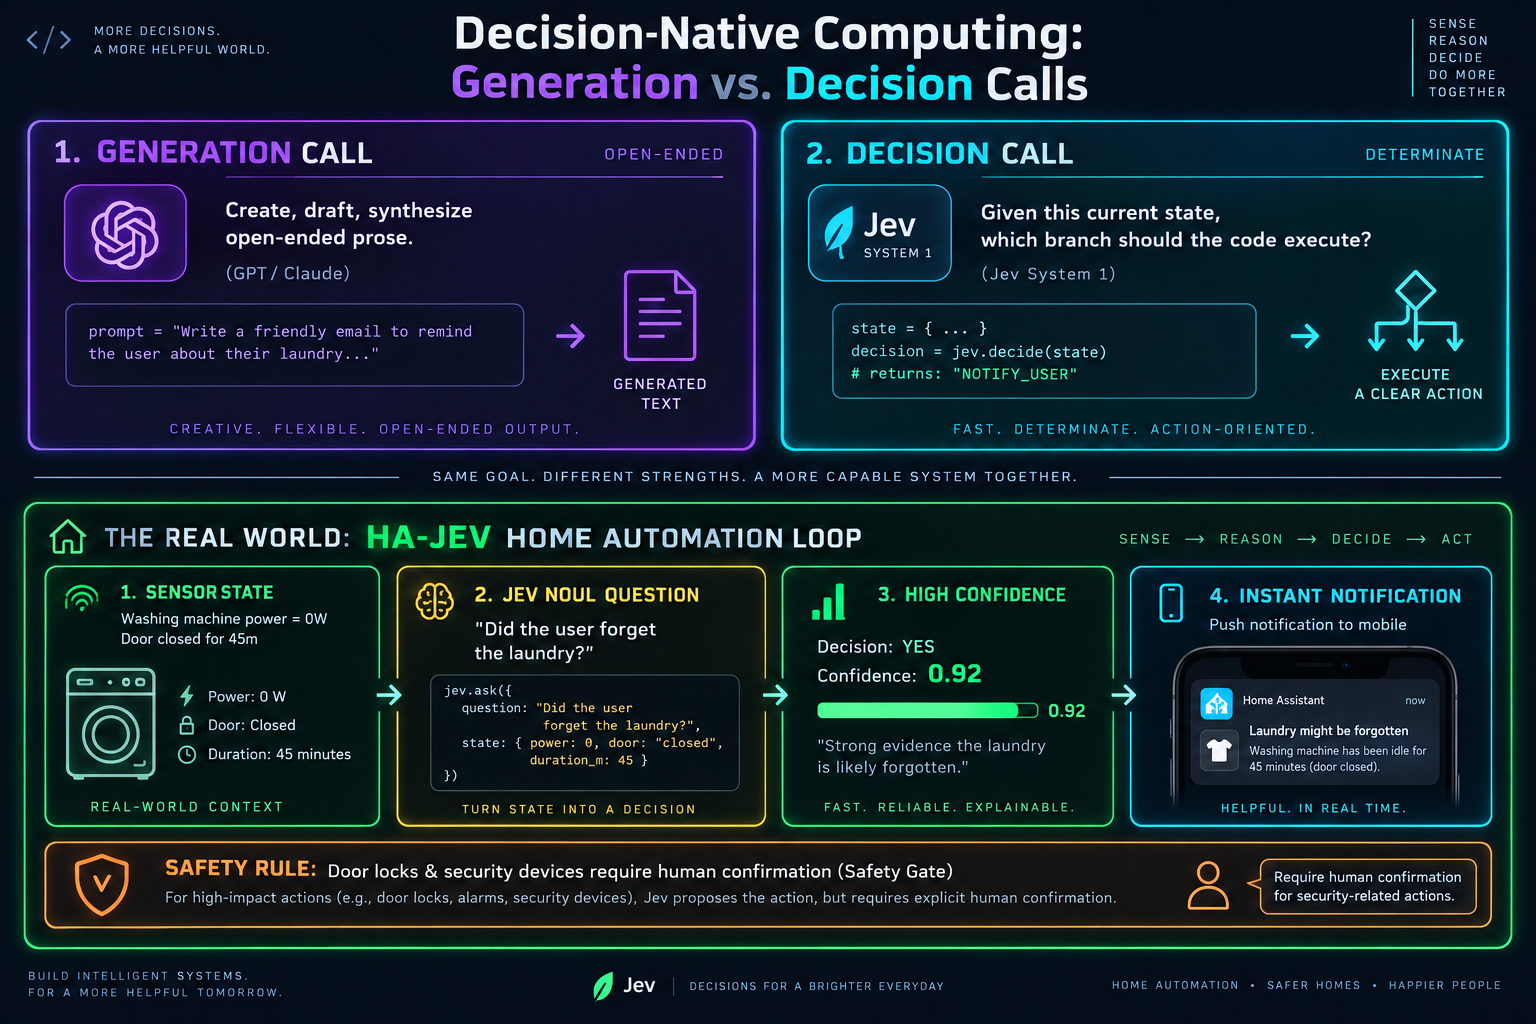
尽管案例五花八门,但在代码层面承担的职能出奇集中,前三类直接占了 51.7%:1. 验证与安全门禁(20.6%):在跑危险命令、删文件、付钱之前,让 Jev 做 allow/review/block 审查;2. 动作选择与实时控制(19.0%):在网页和游戏里当“反射神经”,从屏幕候选中瞬间选出下一步点哪个按钮;3. 路由分流(12.1%):先让 Jev 看一眼任务难不难,再决定是派给小模型、派给推理模型还是转人工。
第 3 步
从抽样走向全量:过去太贵不敢做的事,现在全天候跑
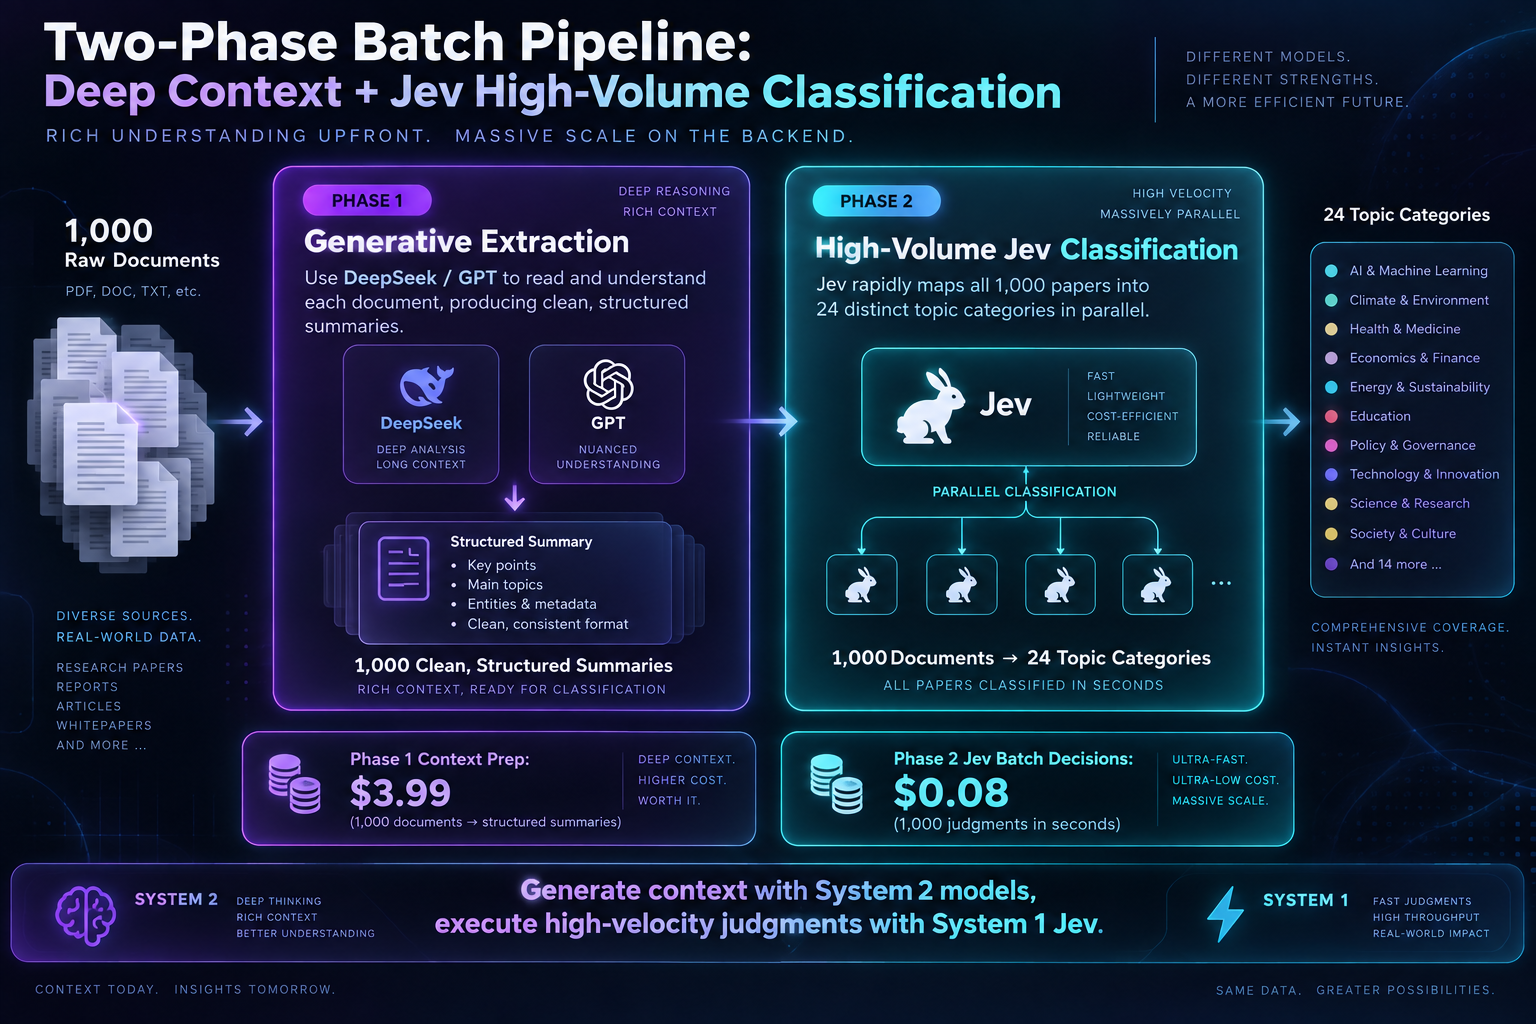
很多团队过去对海量数据只能“抽检 1%”,因为大模型推理太贵了!但当单次判断的成本暴跌几十倍(几厘钱甚至更低)之后,整个工作模式彻底变了:给几十万封历史邮件逐一查诈骗、给全站每一篇内容做合规校验、把每一条数据库变更做风险定级。这种“把所有数据都过滤一遍”的全量能力,让企业第一次拥有了全景透视眼。
第 4 步
两阶段演进:从第一周的“酷炫打游戏”,到第二周的“正经搞基建”
追踪发布时间线会发现极其有趣的节奏:第一周大家都在秀肌肉,用 Jev 玩马里奥、玩毁灭战士 Doom、自动化订机票,靠视觉冲击完成市场教育;但到了第二周,游戏 Demo 迅速退潮,大家开始正经地把它接进 LangChain、Vercel、Code Review 和 CI/CD 自动化流水线。Jev 真正扎根的地方,不是作为“大模型玩具”,而是作为“软件脚手架上的反射神经”。
第 5 步
谁是最大赢家?老牌工作流公司,而不是套壳新工具
投资机构的一针见血洞察:如果只是套一层 API 做个简单的路由器或分类器,门槛会随着本地小模型(如 Kev)和各大平台的接入迅速商品化。真正能吃到大蛋糕的,是原本就拥有真实业务场景的 SaaS、CRM 和工业系统公司。因为它们手里握着真正的客户工作流与错误反馈数据,模型只是随时可换的零件,业务壁垒谁也抢不走。
第 6 步
核心实操:一个标准门禁决策长什么样?
下面这段代码就是 20.6% 的开发者最常用的安全门禁模式——在执行潜在危险动作前,让 Jev 进行三档风险定级。低风险毫秒放行,高风险安全拦截,用极简逻辑守住整个系统的底线。
{
  "model": "systemone",
  "state": "Agent Action: execute_bash(rm -rf ./build/dist && git checkout main). Workspace: production-repo.",
  "questions": [
    {
      "type": "choice",
      "id": "gate_policy",
      "instruction": "Evaluate the risk level of this file system and git state operation.",
      "options": [
        {
          "id": "allow",
          "label": "\u4f4e\u98ce\u9669\u6784\u5efa\u7f13\u5b58\u6e05\u7406\uff0c\u5141\u8bb8\u81ea\u52a8\u6267\u884c"
        },
        {
          "id": "review",
          "label": "\u4fee\u6539\u4e86\u5de5\u4f5c\u533a\u72b6\u6001\uff0c\u5f39\u7a97\u8bf7\u6c42\u5f00\u53d1\u8005\u786e\u8ba4"
        },
        {
          "id": "block",
          "label": "\u5371\u9669\u6216\u6c99\u76d2\u5916\u64cd\u4f5c\uff0c\u5b8c\u5168\u963b\u65ad\u62d2\u7edd"
        }
      ]
    }
  ]
}
关联项目
- fast-jev-compaction — Claude Code plugin and npm library that asks Jev which tool calls to keep, instead of summarizing the transcript.
- jev-sentinel — Pi, Claude Code, and Codex CLI guard that asks Jev whether a tool call is on-task, risky, or injected before it runs.
- @typesafe-ai/sdk — Official TypeScript/JavaScript client for POST https://api.typesafe.ai/v1/systemone.